Saltar al contenido
B-Secure

The ISMS Operating System

Tu SGSI no debería funcionar sólo cuando se acerca una auditoría.

Con nuevas exigencias de protección de datos y ciberseguridad en Chile, gestionar políticas, controles, responsables y evidencia ya no puede depender de planillas y carpetas.

B-Secure convierte esos requisitos en una operación diaria, trazable y auditable.

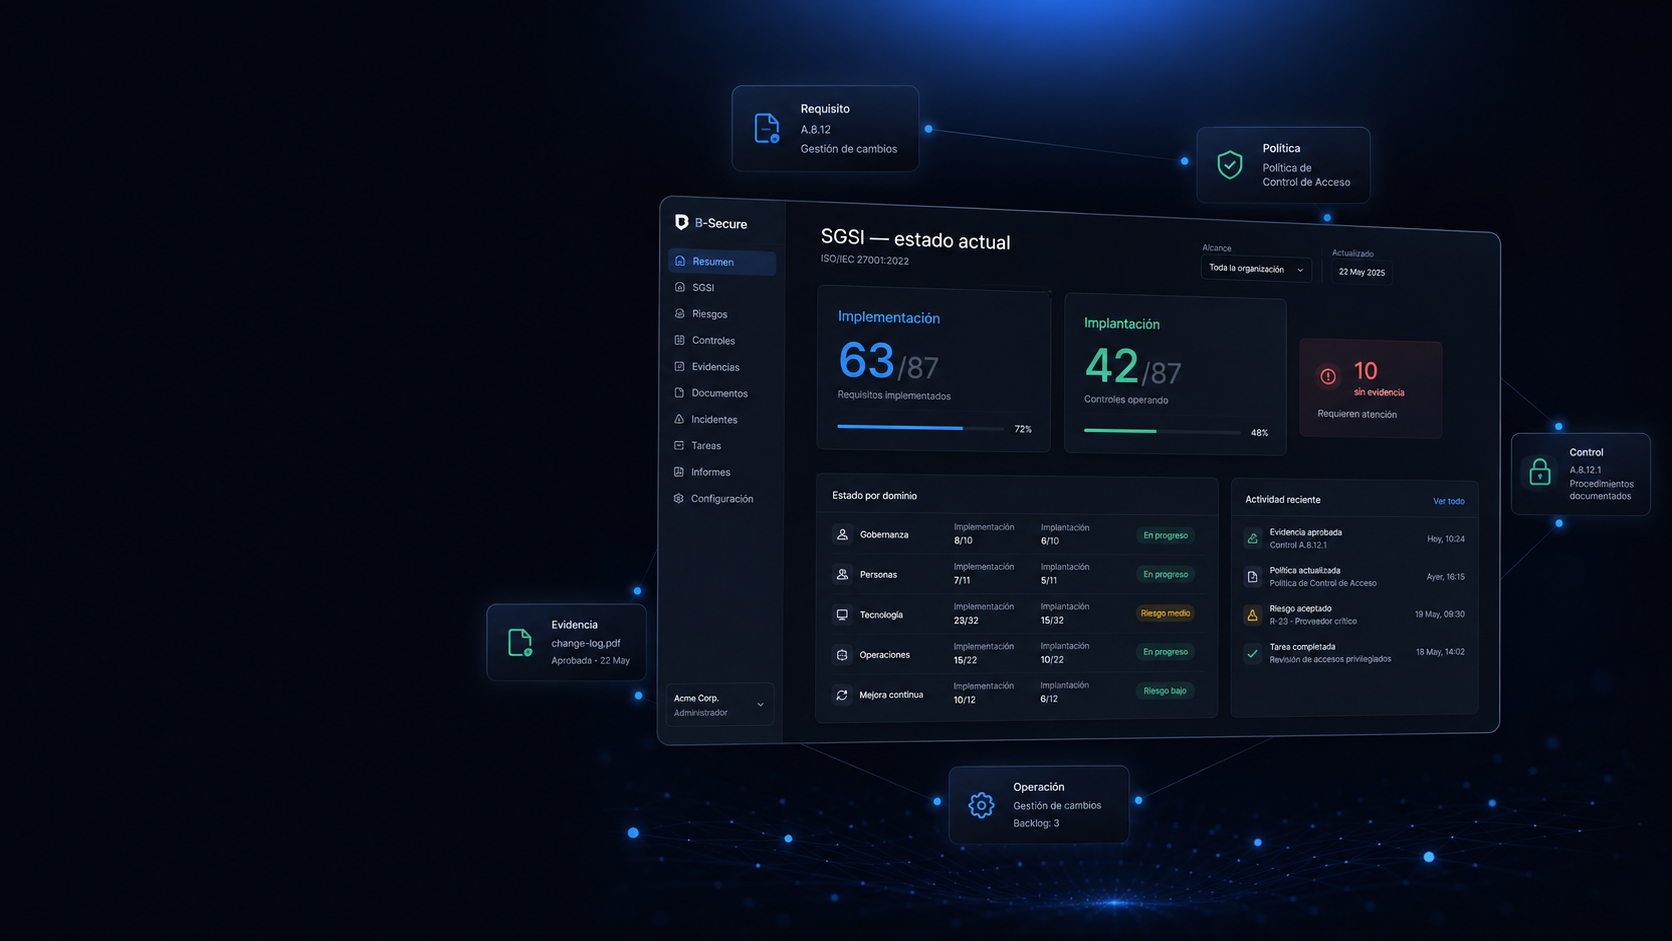
Dashboard B-Secure: implementación versus implantación, sin puntaje de certificación

Qué es

Un sistema para tener, operar y demostrar un programa de seguridad de la información.

Pensado para pymes que ya sienten la presión —clientes grandes, licitaciones, bancos, socios tecnológicos y nuevas exigencias de privacidad y ciberseguridad— y no quieren improvisar con carpetas de Word, planillas sueltas y un consultor que se lleva el conocimiento cuando termina el proyecto.

El asesor sigue siendo valioso.

Deja de ser el dueño de los archivos.

Del cumplimiento a la operación. De la obligación a la evidencia. De la política al control. Del control a la operación. De la operación a la trazabilidad.

Contexto Chile

Chile está elevando el estándar.

Las nuevas exigencias de protección de datos y ciberseguridad requieren más que documentos: requieren gobernanza, responsables, controles, evidencia y capacidad de demostrar que las medidas están operando.

Ley 21.719

Protección de datos personales

Entra en vigencia el 1 de diciembre de 2026.

La nueva regulación fortalece las obligaciones asociadas al tratamiento y protección de datos personales y crea una Agencia de Protección de Datos Personales.

B-Secure ayuda a organizar y demostrar

  • Políticas
  • Responsabilidades
  • Controles
  • Gestión documental
  • Evidencia
  • Trazabilidad
  • Revisiones
  • Acciones correctivas
Ver cómo B-Secure organiza el SGSI

Ley 21.663

Ley Marco de Ciberseguridad

Establece un marco institucional y obligaciones de ciberseguridad para los sujetos comprendidos en su ámbito, incluyendo medidas permanentes para prevenir, reportar y resolver incidentes.

B-Secure permite operacionalizar y evidenciar

  • Responsables
  • Controles
  • Políticas
  • Procedimientos
  • Gestión de riesgos
  • Evidencias
  • Auditorías
  • Hallazgos
  • Acciones correctivas
Ver cómo B-Secure operacionaliza controles
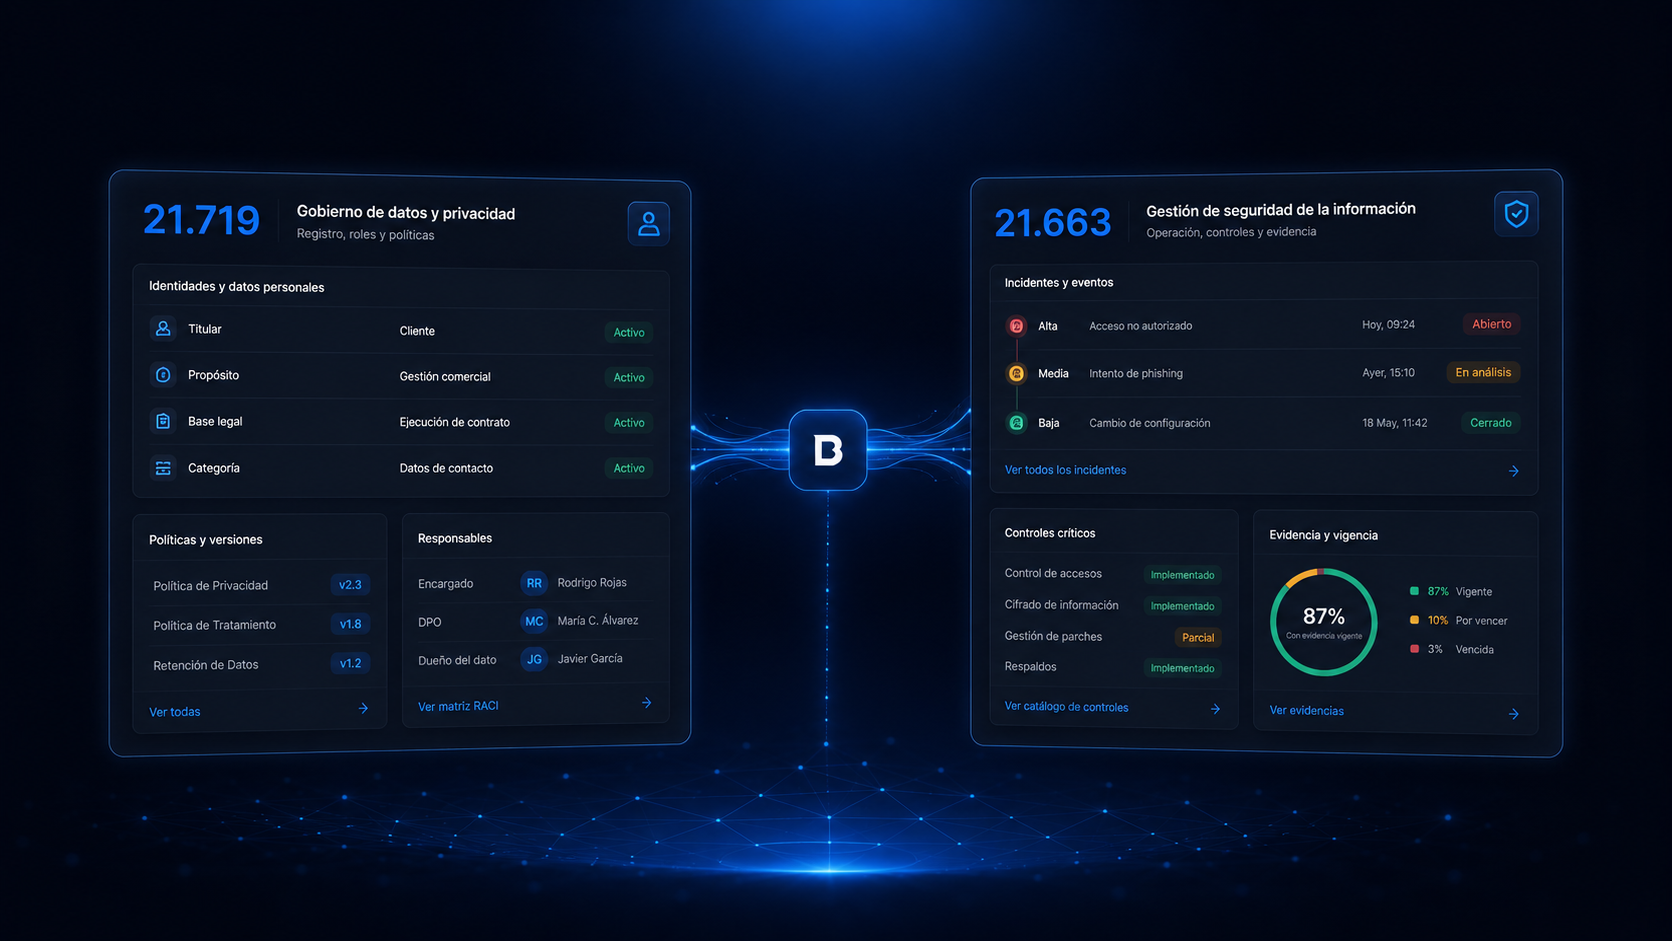
B-Secure conecta gobierno de datos (Ley 21.719) y operación de ciberseguridad (Ley 21.663) en un solo SGSI

B-Secure es una plataforma de gestión y trazabilidad del SGSI. Su uso no constituye asesoría legal ni garantiza por sí mismo el cumplimiento de una obligación regulatoria. La aplicabilidad de cada obligación depende de las características y circunstancias de cada organización.

De la obligación a la evidencia

De la regulación a la operación.

B-Secure convierte obligaciones y requisitos en trabajo asignable, evidencia verificable y trazabilidad organizacional.

  1. 01

    Ley / regulación

  2. 02

    Requisito

  3. 03

    Política / proceso

  4. 04

    Control

  5. 05

    Responsable

  6. 06

    Evidencia

  7. 07

    Operación

  8. 08

    Trazabilidad

Las leyes establecen obligaciones. B-Secure ayuda a convertirlas en operación.

El problema

Hoy muchas empresas “cumplen” de tres maneras. Todas frágiles.

01

Documentos copiados de otro cliente

El nombre de la empresa está mal, el RUT no aparece, y nadie en la gerencia podría defender esas políticas frente a un auditor.

02

Todo depende de una persona

El encargado de TI o el asesor externo “sabe dónde está todo”. Si se va, se va el sistema.

03

Confunden papeles con protección

Hay una política de respaldos y no hay evidencia de que los respaldos existan. Hay un control “implementado” y nadie en la operación lo usa.

B-Secure ataca esas tres fallas: parte de un juego de documentos propio de su empresa, exige que alguien distinto los revise, y muestra la diferencia entre lo escrito y lo que realmente opera.

Base operacional

Un SGSI como base operacional.

ISO 27001 puede funcionar como estructura de gestión para organizar múltiples obligaciones de seguridad y privacidad. No equivale, por sí sola, al cumplimiento de una ley. Es un mecanismo para organizar y demostrar controles.

Ley 21.719

Protección de datos personales

SGSI / B-Secure

Gobierno, controles y evidencia en un solo hilo

Ley 21.663

Ley Marco de Ciberseguridad

ISO 27001→
Políticas→
Riesgos→
Controles→
Evidencia→
Auditoría→
Mejora continua

En lugar de gestionar cada exigencia regulatoria como un proyecto aislado, B-Secure permite construir una base común de gobierno, controles y evidencia.

¿Tu organización está preparada para el nuevo escenario regulatorio?

Identifica qué políticas, controles, responsables y evidencias ya existen y qué elementos siguen pendientes.

Qué gana usted

En concreto. Sin humo.

Arrancar sin partir de cero

Reciben un paquete base —políticas, procedimientos, registros en blanco— copiado a Google Docs y Sheets a nombre de su empresa, con razón social, RUT, alcance y responsables ya rellenados cuando esos datos están cargados. El equipo edita documentos reales, no una plantilla genérica de otro.

El sistema es de la empresa, no del consultor

Cada organización tiene su espacio aislado. Documentos, evidencias, auditorías y hallazgos no se mezclan con los de otro cliente. El trabajo queda en su cuenta, con dueños, fechas y rastro de quién aprobó qué.

Alguien distinto tiene que revisar

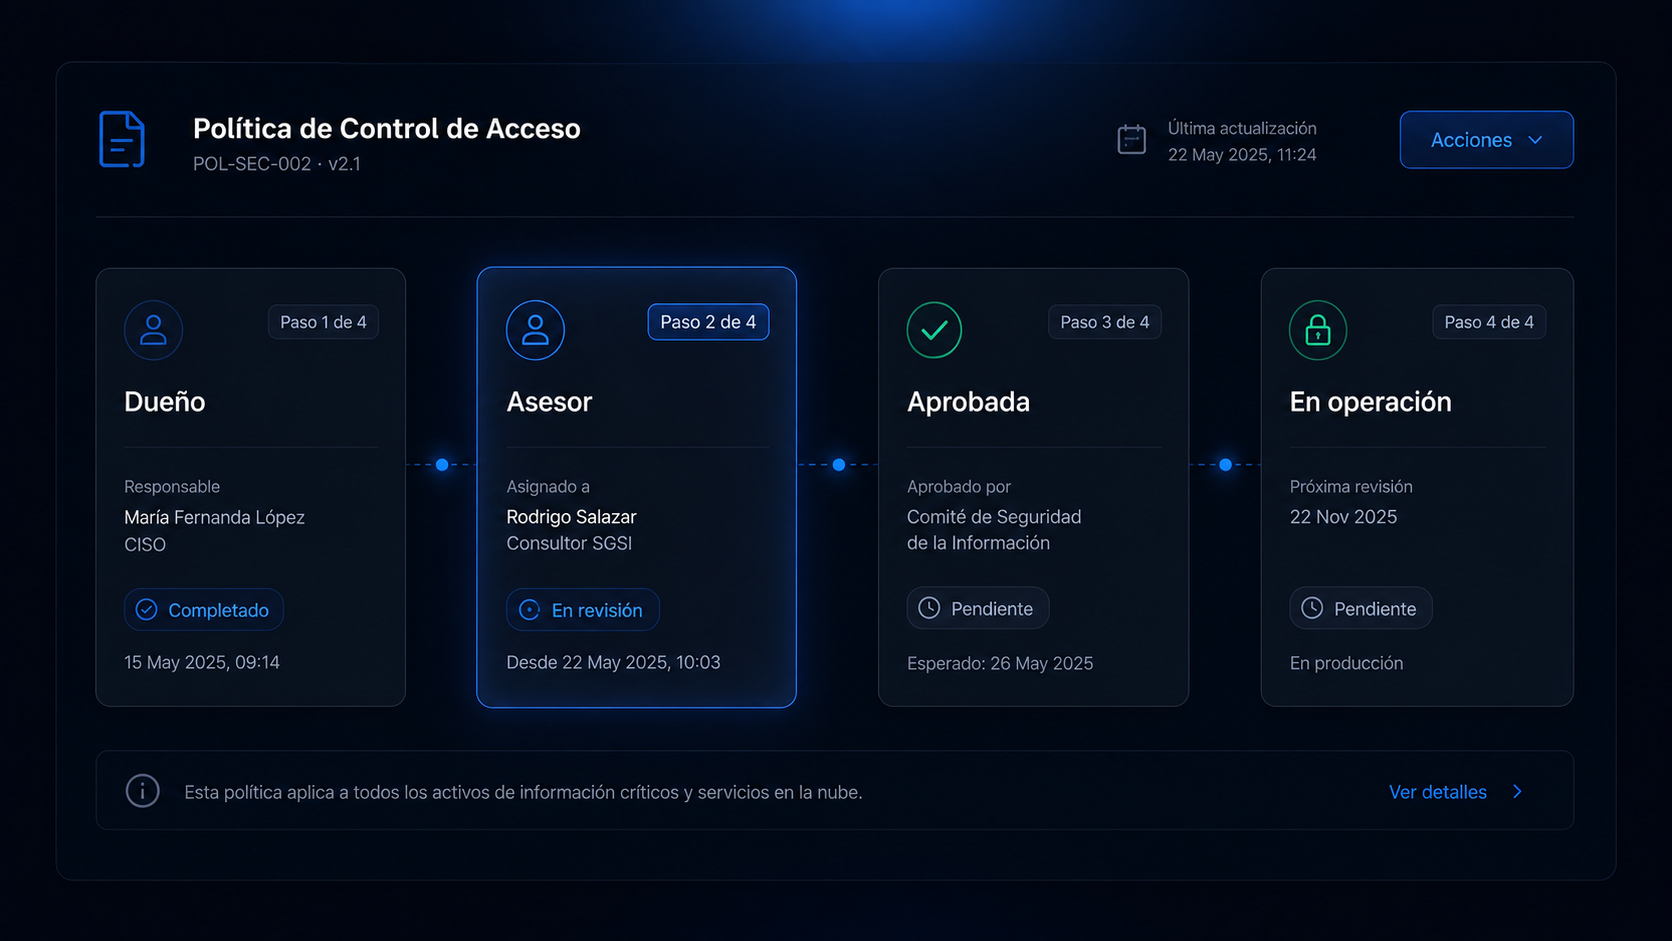
Una política no queda vigente porque el gerente la subió. El asesor la revisa. Eso no es burocracia de ISO: es la diferencia entre un archivo para la vitrina y un compromiso que la empresa puede sostener.

Dos números que sí significan algo

Implementación: cuánto de lo definido ya está puesto. Implantación: cuánto de eso está operando en el día a día. No hay un puntaje mágico de “listos para certificar”.

Llegar a una auditoría sin armar la carpeta la noche anterior

Controles con dueño, evidencias con fecha, auditorías internas, no conformidades y acciones correctivas viven en el mismo hilo. Si un cliente o un auditor pregunta “muéstrenme”, no es una cacería de correos.

Hablar el idioma del mercado sin fingir el certificado

ISO 27001 es el marco con el que empiezan. B-Secure no certifica a nadie ni promete un porcentaje de “listos para la auditoría”. Deja a la empresa en condiciones de demostrar trabajo real cuando esa conversación llega.

Flujo de política: dueño, asesor, aprobación y operación

Cómo se usa

En una frase, y en seis pasos.

Cargan los datos de la empresa → reciben el paquete personalizado → el equipo lo ajusta en Google → un asesor lo aprueba → cada control tiene dueño y evidencia → gerencia ve qué está escrito versus qué está andando.

  1. 01

    Cargan los datos de la empresa

  2. 02

    Reciben el paquete de documentos personalizado

  3. 03

    El equipo los ajusta en Google

  4. 04

    Un asesor los aprueba

  5. 05

    Cada control tiene dueño y evidencia

  6. 06

    Gerencia ve qué está escrito versus qué está andando

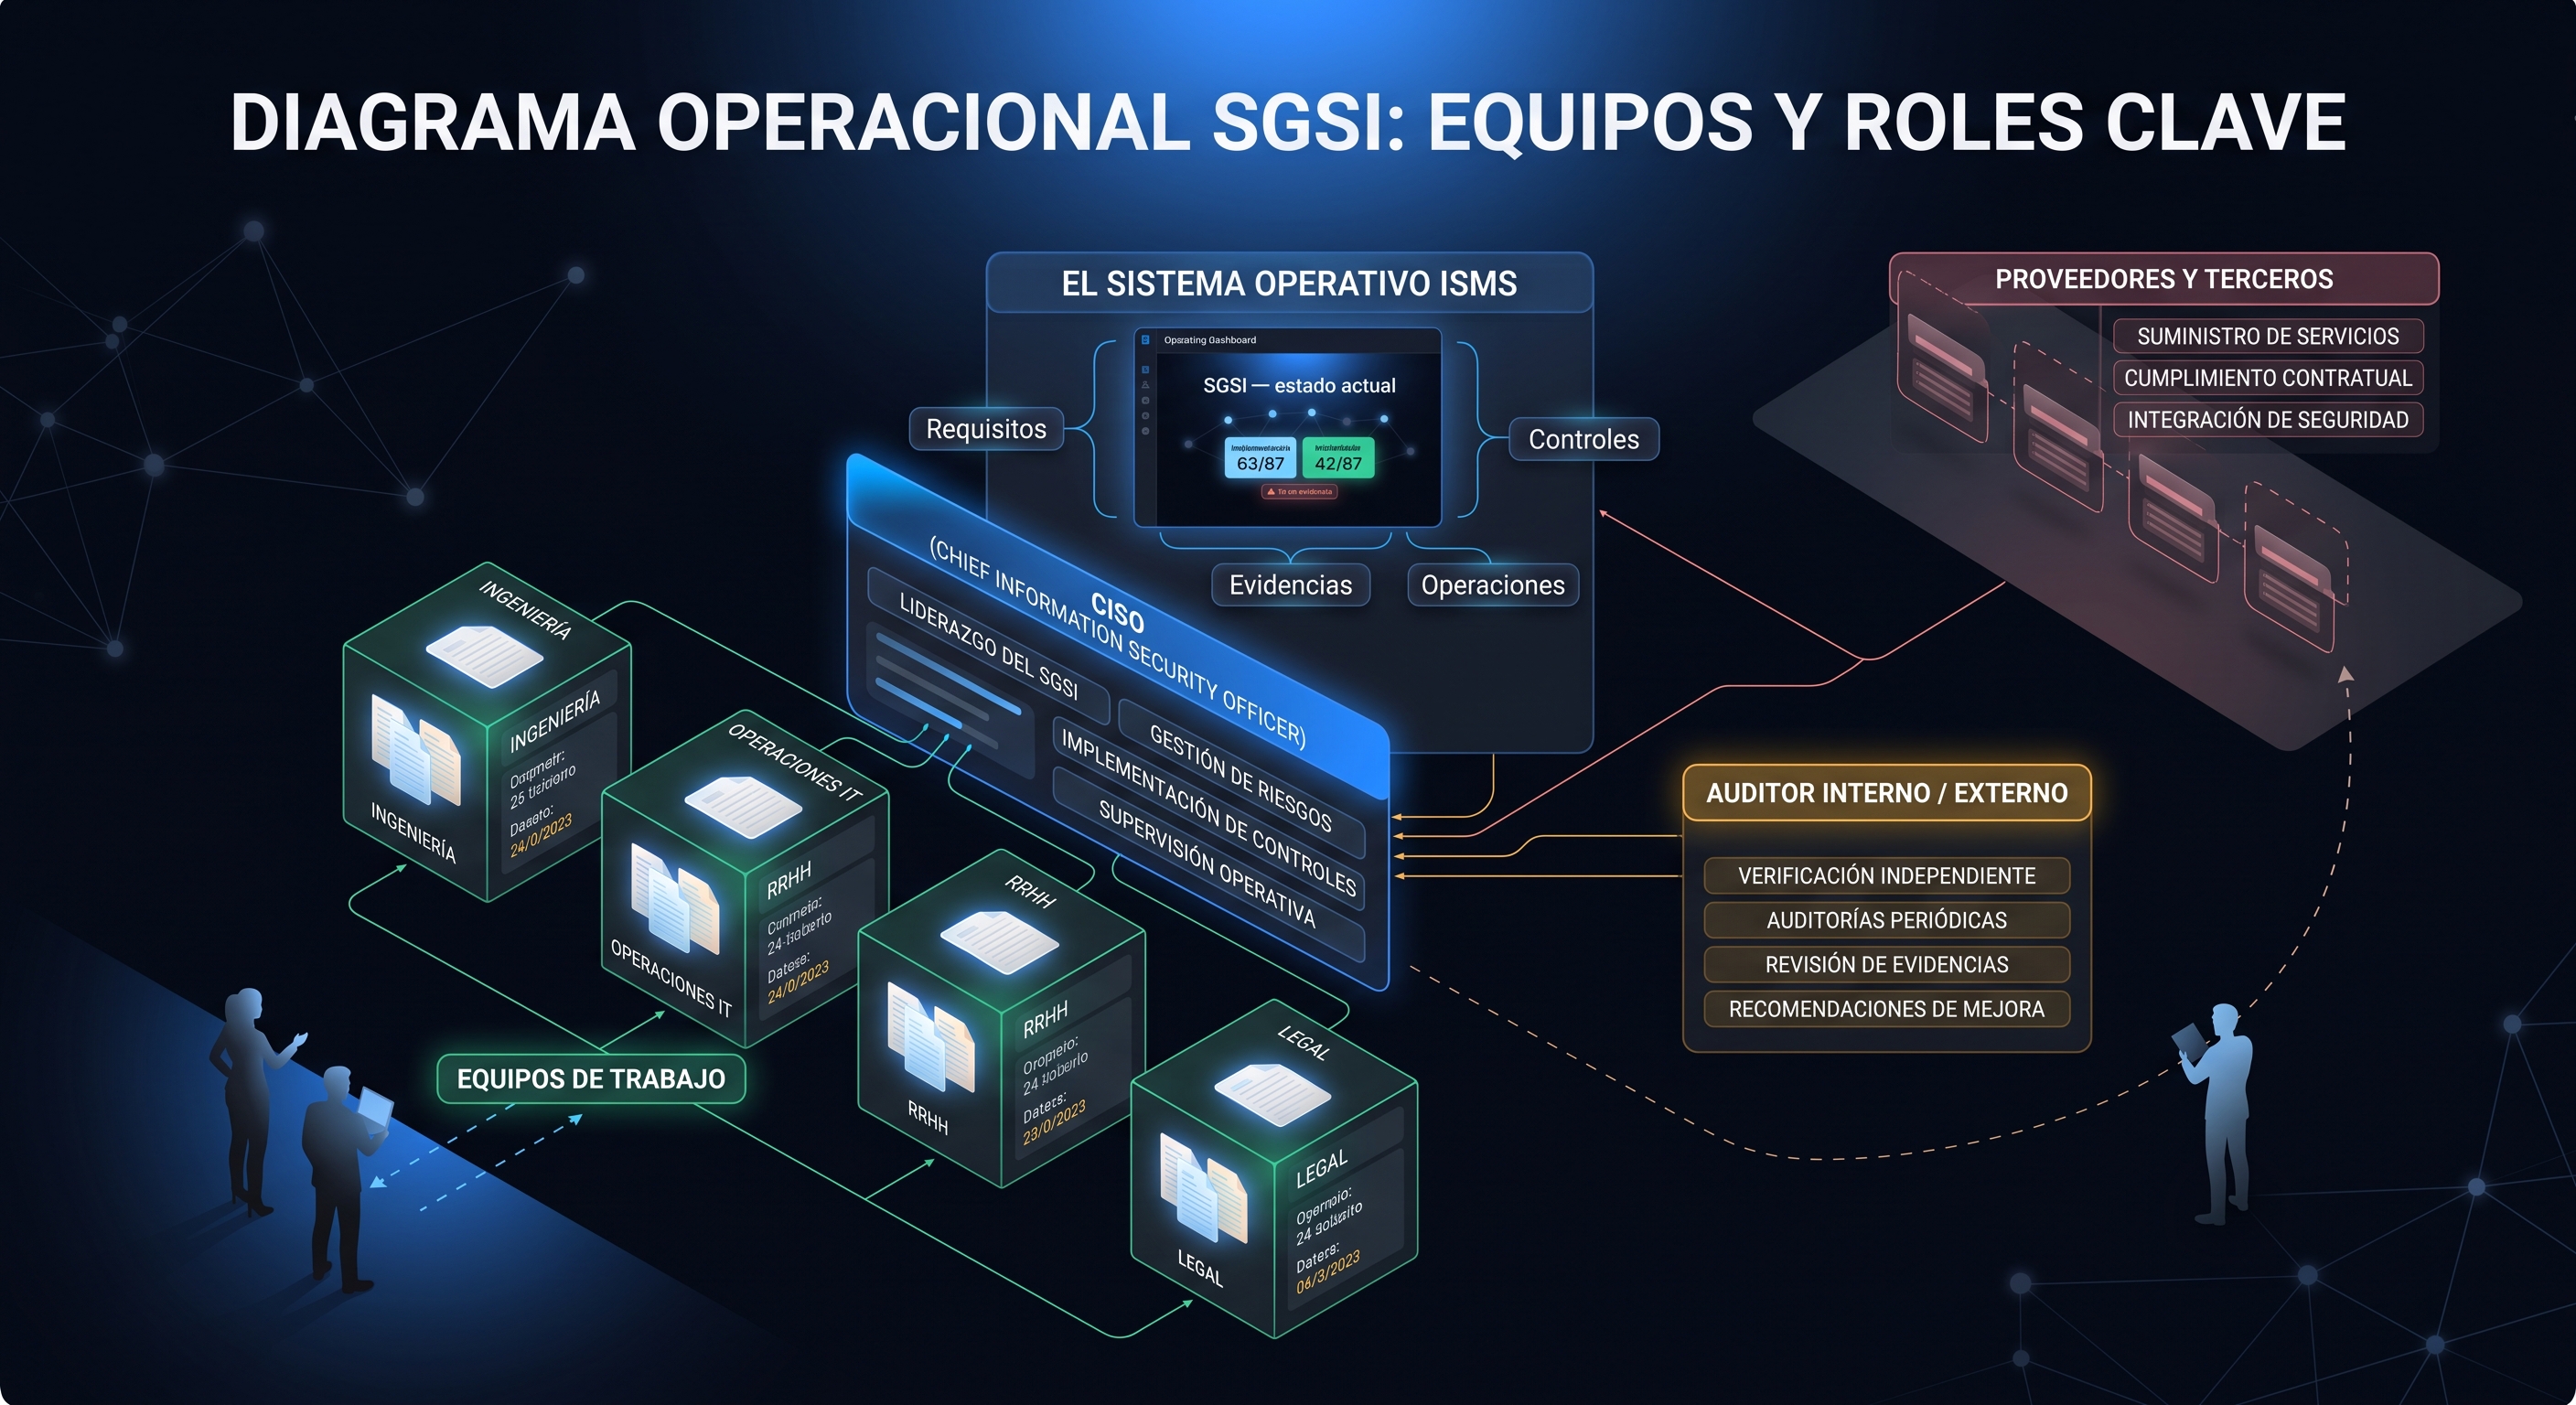
Diagrama operacional del SGSI: equipos, CISO, auditoría y terceros

Dos frentes. Un SGSI.

Privacidad y ciberseguridad, sobre la misma operación.

B-Secure no reemplaza herramientas técnicas de ciberseguridad. Es el sistema donde la organización gobierna políticas, controles, responsables y evidencia.

Privacidad

Gestiona y demuestra cómo tu organización gobierna la protección de datos personales.

  • → Políticas
  • → Responsabilidades
  • → Controles
  • → Evidencias
  • → Revisiones
  • → Acciones correctivas
  • → Trazabilidad

Ciberseguridad

Convierte obligaciones de ciberseguridad en procesos, controles y evidencia operacional.

  • → Gestión de riesgos
  • → Controles
  • → Procedimientos
  • → Responsables
  • → Incidentes
  • → Evidencias
  • → Auditorías
  • → Mejora continua
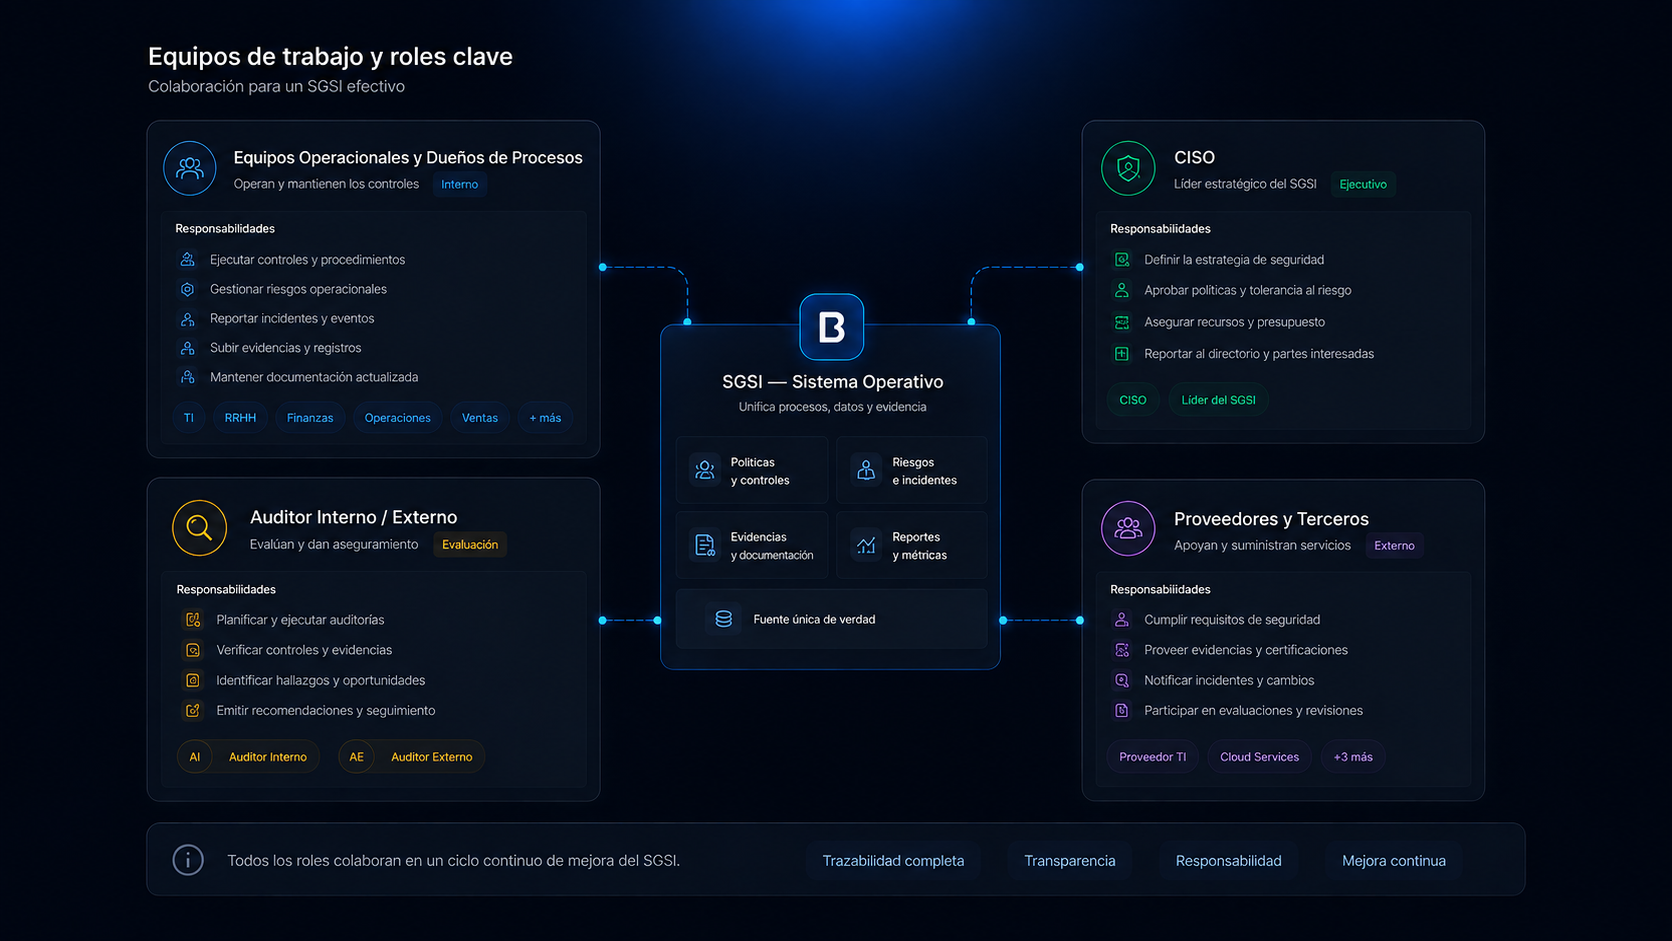
Roles del SGSI: equipos operativos, CISO, auditoría y proveedores sobre B-Secure

Estado real

No es un score. Es lo que falta operacionalizar.

Requisito sin documento

A.5.23

Servicios en la nube

Control sin evidencia

A.8.15

Registro de eventos

Obligación regulatoria

Pendiente de operacionalizar

Identificada. Aún no está en operación.

De la obligación a la ejecución

B-Secure convierte regulación en ejecución: cada paso queda asignado, evidenciado y con estado.

01

Requisito identificado

02

Responsable asignado

03

Control definido

04

Evidencia requerida

05

Estado operacional

Marcos y obligaciones

ISO 27001 es el punto de partida.

Los marcos y requisitos evolucionan. B-Secure está diseñado para que el catálogo de cumplimiento sea dato de plataforma, no código. La arquitectura permite extender el perímetro del SGSI hacia nuevos marcos y obligaciones.

Frameworks / estándares

ISO 27001

Catálogo inicial

ISO 27701

Privacidad

SOC 2

Trust services

NIST

CSF / 800-53

CUSTOM

Catálogo propio

Obligaciones regulatorias

Ley 21.719

Protección de datos personales · vigencia 1 de diciembre de 2026

Ley 21.663

Ley Marco de Ciberseguridad · obligaciones según ámbito

Las leyes no son un framework más. Son obligaciones que la organización puede operacionalizar sobre la base del SGSI.

Qué no es

Para no vender humo.

  • No reemplaza el juicio de un experto ni “aprueba sola” las políticas.
  • No es un puntaje de certificación ni un sello ISO.
  • No es un centro de monitoreo, un pentest ni un antivirus.
  • No es software de la Ley 21.719 ni de la Ley 21.663, ni garantiza el cumplimiento de una obligación regulatoria.
  • No reescribe documentos con inteligencia artificial para parecer de ustedes: el contenido se personaliza con datos de su empresa y el equipo lo termina.

Por qué importa

En una pyme, esto no es un tema de sistemas.

Es continuidad del negocio, acceso a clientes exigentes y riesgo reputacional. Las nuevas exigencias regulatorias no se gestionan con una carpeta más. Se gestionan con un sistema: documentos con su identidad, responsabilidades claras, pruebas de que se hace lo que se dice, y una foto honesta de cuánto está en el papel y cuánto está en la operación.

La pregunta de fondo no es “¿tenemos ISO?”. Es: si mañana un cliente grande pide ver cómo protegemos su información, ¿podemos mostrarlo sin improvisar?

Deja de preparar tu SGSI para la auditoría. Empieza a operarlo.

Las nuevas exigencias regulatorias no se gestionan con una carpeta más. Se gestionan con un sistema.

Ver B-Secure en acción
SGSI Chile para gerencia · B-Secure · B-Secure